PressXAI-MindTM - polski system do ochrony urzędów i firm.
STUDIUM PRZYPADKU - JEDRZEJOW.PL
W ciągu kilku miesięcy powiat jedrzejow.pl został zhakowany dwa razy.
Mija rok od ataku z 19.09.2024, a zasoby jedrzejow.pl są dalej niezabezpieczone.
19.11.2024 - wektory ataku znalezione przez polski system PressXAI-MindTM.
------------------------------------------------------------------------------------------------------------------------
(LIST '(1595) (theme-is (Domeny .PL - kradzież danych osobowych i niszczenie Polski.)
       (stop-ransomware-6))
      '((open-at ((DAY 2024 11 19) (HOUR 11 51 55)))
	(sent-at ((DAY 2024 11 19) (HOUR 11 51 55))))
      '((smart-contact-key (5za4goi1ne34ih3ea0ke 8965))
	(smart-contact-number 3941002315))
      '((email-from (adrian.pasieka@ai.pressiton.com))
	(email-to (radoslaw.nielek@nask.pl))
	(email-cc
	 (sebastian.strawa@cyfra.gov.pl rafal.rosinski@tu.koszalin.pl
	  konsultacje.strategia@cyfra.gov.pl
	  sekretariat.kchalubinska-jentkiewicz@nask.pl
	  krzysztof.gawkowski@sejm.pl wojciech.szajnar@cppc.gov.pl))
..
..

ANALIZA:
Gang Ransomhub atakuje cele w Polsce używając serwera z tymi samymi kluczami SSH:

    (QGNe..................................aztM)
    (YZcG..................................Yk6o)
    (neQb...............................  .uzxQ)


Skoro NASK nie potrafi identyfikować ścieżek, którymi poruszają się cyber-gangi, to jak ma ich namierzyć?
_________________________________________________________________________________________________________


SYTUACJA DWA MIESIĄCE PO ATAKU NA STAROSTWO JĘDRZEJÓW, PO INGERENCJI CERT-ÓW i 'CYBER-EKSPERTÓW':

1) Strefa DNS dla POWIATJEDRZEJOW.PL jest źle skonfigurowana, przez wpuszczenie obcych domen:

 (0 row-no)  (1 ip-address)   (2 domain-name)            (3 ip-decimal)  (4 reverse-dns)
   (0)       (194.24.181.47)  (www.powiatjedrzejow.pl.)  (3256399151)    (bip2.finn.pl)
   (1)       (194.24.181.36)  (finn.pl.)                 (3256399140)    (node36.finn.pl)
   (2)       (194.24.181.10)  (ns1.finn.pl.)             (3256399114)    (ns1.finn.pl)
   (3)       (194.24.181.47)  (bip2.finn.pl.)            (3256399151)    (bip2.finn.pl)
 (0 row-no)  (1 ip-address)   (2 domain-name)            (3 ip-decimal)  (4 reverse-dns)


ANALIZA:
Strefa DNS to jest 'serce' systemów IT i musi być zdrowe na 100%, a nie jest:

a) Adres BIP2.FINN.PL prowadzi donikąd: https://bip2.finn.pl/

'Błąd 404 Żądany zasób nie został odnaleziony.'

Nie wiadomo czy to błąd, czy hakerzy przekierowali ten adres podczas ataku.
___________________________________________________________________________


b) na BIP2.FINN.PL jest cała lista Samorządów, każdy jest zagrożony cyber-atakiem:

 (0 ip-address)  (1 domain-name)                  (2 port-no)  (4 http-response)
 (3256399151)    (app.finn.pl)                    (80)         (bip2.finn.pl)
 (3256399151)    (archiwum-powiatwielun.finn.pl)  (80)         (bip2.finn.pl)
 (3256399151)    (bielawa.finn.pl)                (80)         (bip2.finn.pl)
 (3256399151)    (bip-gokis-biala.finn.pl)        (80)         (bip2.finn.pl)
...
...

 (3256399151)    (zspnowawies.finn.pl)            (80)         (bip2.finn.pl)
 (3256399151)    (zzoraciborz.finn.pl)            (80)         (bip2.finn.pl)


To są także dane osobowe Urzędników Ministerstwa Cyfryzacji + CPPC + NASK.
_________________________________________________________________________


b) Adres NODE36.FINN.PL również prowadzi donikąd: http://node36.finn.pl/

'404 page not found'


2) Tak hakerzy skanowali zasoby JEDRZEJOW.PL przed atakiem:

...
...
 ((27) (3580639437) (mail01.jedrzejow.pl))
 ((28) (3580639437) (mail02.jedrzejow.pl))
 ((29) (3580639437) (mail1.jedrzejow.pl))
 ((30) (3580639437) (mail10.jedrzejow.pl))
 ((31) (3580639437) (mail11.jedrzejow.pl))
 ((32) (3580639437) (mail12.jedrzejow.pl))
 ((33) (3580639437) (mail2.jedrzejow.pl))
 ((34) (3580639437) (mail3.jedrzejow.pl))
 ((35) (3580639437) (mail4.jedrzejow.pl))
 ((36) (3580639437) (mail5.jedrzejow.pl))
 ((37) (3580639437) (mail6.jedrzejow.pl))
..
..

ANALIZA:
Skanowali tak bezczelnie, ponieważ mogli, ze względu na nieprawidłowe ustawienia w DNS.
Umożliwiają one wpisanie DOWOLNEGO rozszerzenia przed domeną np: AlaMaKota@jedrzejow.pl.

DIG           jedrzejow.pl | 213.108.56.205 - DOBRZE
DIG    mail01@jedrzejow.pl | 213.108.56.205 - ŹLE - powinno wyrzucić błąd zamiast adresu IP.
DIG alamakota@jedrzejow.p  | 213.108.56.205 - ŹLE - powinno wyrzucić błąd zamiast adresu IP.


KOMENTARZ:
Przez takie błędne ustawienia Policja nie ma szans, aby po ruchu sieciowym znaleźć hakerów.
___________________________________________________________________________________________


Ten sam przykład dla maps.google.com

    maps.google.com | 142.250.201.174                       - DOBRZE.
1234maps.google.com | ns1.google.com. dns-admin.google.com. - DOBRZE.


Bez poprawienia tych błędów wcześniej czy później STAROSTWOJEDRZEJOW.PL znów padnie ofiarą ataku.
_______________________________________________________________________________________________


PODSUMOWANIE:
Ustawienia w DNS mają precyzyjne i ważne zadania.
Służą do identyfikacji uczestników ruchu sieciowego i kilku innych kluczowych spraw:

a) Każda domena w DNS może być przypisana do kilkudziesięciu typów usług: A, MX, SOA, etc.
Przypisanie domeny do usługi to otwarcie zasobów danego serwera na świata zewnętrzny.

Nie może być domen prowadzących donikąd, lub źle skonfigurowanych.
CERT jest przecież w POWIATJEDRZEJOW.PL już od dwóch miesięcy.
_____________________________________________________________


PORT     STATE SERVICE
4000/tcp open  remoteanything -> REMOTE jest otwarty w CAŁYM DNS, więc trudno żeby nie było ataku..

Domena pocztowa IMAP.JEDRZEJOW.PL ma takie otwarte porty:

PORT      STATE SERVICE
49152/tcp open  unknown
49153/tcp open  unknown
49156/tcp open  unknown
49157/tcp open  unknown

Ktoś czyta pocztę, albo hakerzy zostawili po ataku, albo jedno i drugie...
_________________________________________________________________________


2) Domena GEO2602.PL jest powiązana z domenami i adresami IP zajmującymi się phishingiem.

geo2602.pl -> dns2.linuxpl.com (lista stron phishingowych ze względów bezpieczeństwa ukryta).


PRZESTĘPCZA DZIAŁALNOŚĆ Z DOMEN Z ROZSZERZENIEM .PL - KRÓTKO I NA TEMAT:

NASK nie dba ani o obywateli, ani o godność domen z rozszerzeniem .PL.
Można podać na tacy kilka grup ransomware wykorzystujących domeny .PL.
_____________________________________________________________________


PDDSUMOWANIE:
Pokazano tylko wierzchołek góry lodowej braku wiedzy w NASK i CERT-s - dlatego rośnie liczba ataków.
Każy potrafi przesuwać domeny na listę ostrzeżeń, a rolą cybersecurity jest ELIMINACJA PRZESTĘPCÓW.

Wysyłane są regularnie analizy na ten temat do Ministerstwa Cyfryzacji jako jednostki nadzorczej.
Gdyby był kodeks karny na pogardę NASK / MC dla Ojczyzny, powinny być wyroki więzienia.

Przez powyższe zaniedbania liczba cyber-ataków w ciągu kilku lat wzrosła 20 krotnie.
Tu bardzo mały wycinek chaosu, główne zagrożenia ze względów bezpieczeństwa ukryte:

https://www.pressiton.com/ines3/?module=cyber_study_LAW-TAXES.PL_pl_PL


WNIOSKI:
NASK żyje ze sprzedaży domen .PL a jednocześnie niby je 'kontroluje', to jest konflikt interesów.
System PressXAI-MindTM powinien dokonać wyczyszczenia całej sytuacji z .PL jak najszybciej.

NASK nawet gdyby chciał, nie wie jak rozplątać chaos do którego doprowadził.
Właśnie dlatego rośnie liczba cyber-incydentów niszczących Polskę.
_________________________________________________________________


MATERIAŁY ŹRÓDŁOWE:
https://x.com/KGawkowski/status/1857346912199807477
https://cyberdefence24.pl/cyberbezpieczenstwo/atak-hakerski-w-jedrzejowie-starostwo-tlumaczy-incydent
https://kielce.tvp.pl/82962089/udany-atak-hakerow-na-serwer-starostwa-sprawa-zajmuja-sie-policjanci-od-cyberprzestepczosci
https://cyberdefence24.pl/biznes-i-finanse/polskie-firmy-wystawiaja-sie-na-strzal-alarmujace-wyniki-badania
------------------------------------------------------------------------------------------------------------
KRÓTKA HISTORIA ATAKÓW NA JĘDRZEJOW.PL
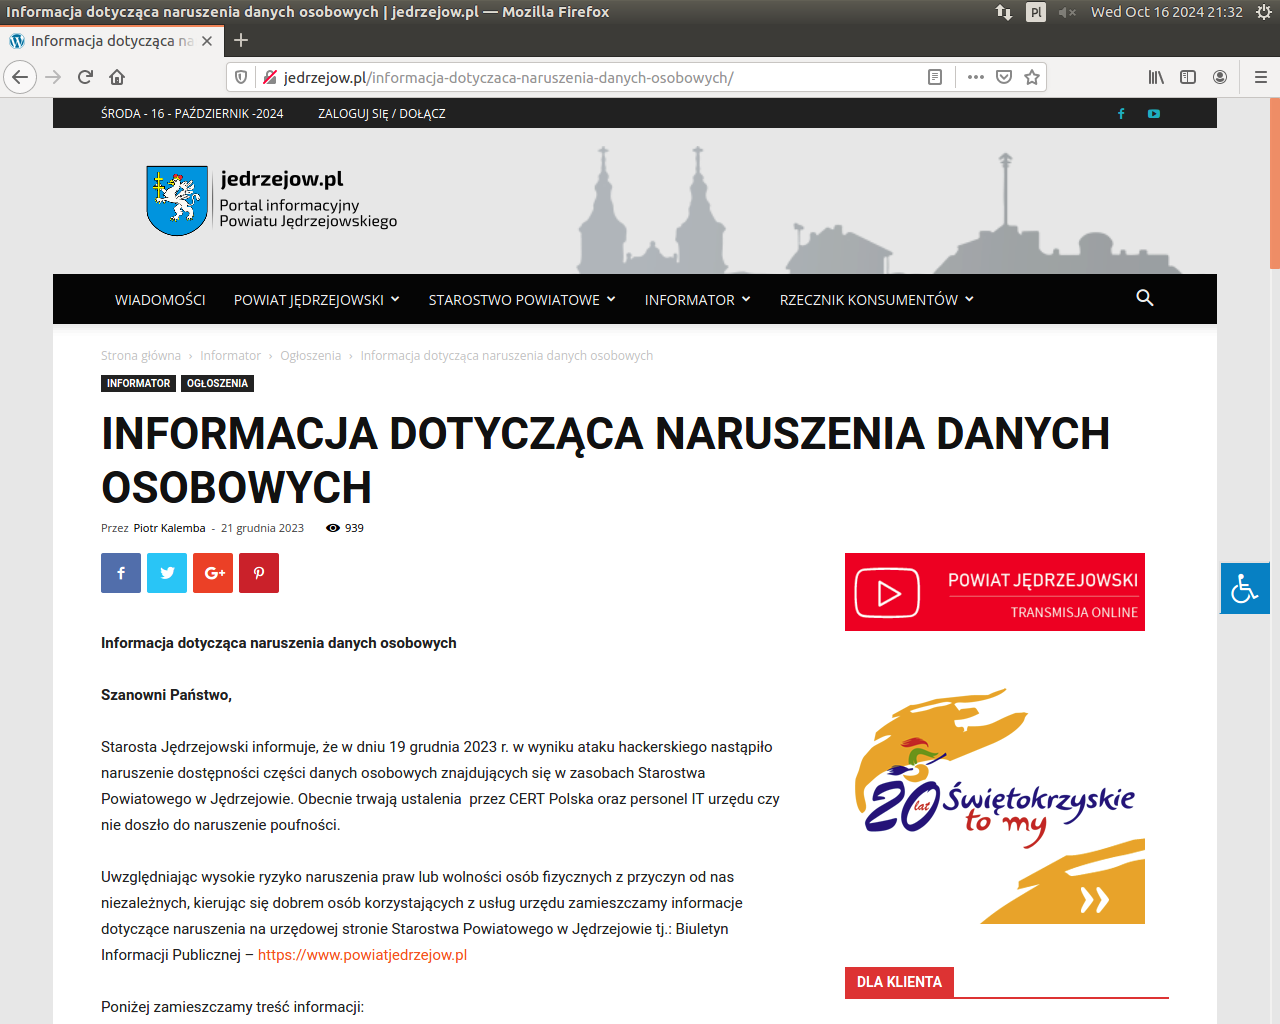
Atak pierwszy - 19.12.2023 - czerwona kłódka w przeglądarce, brak zabezpieczenia SSL.
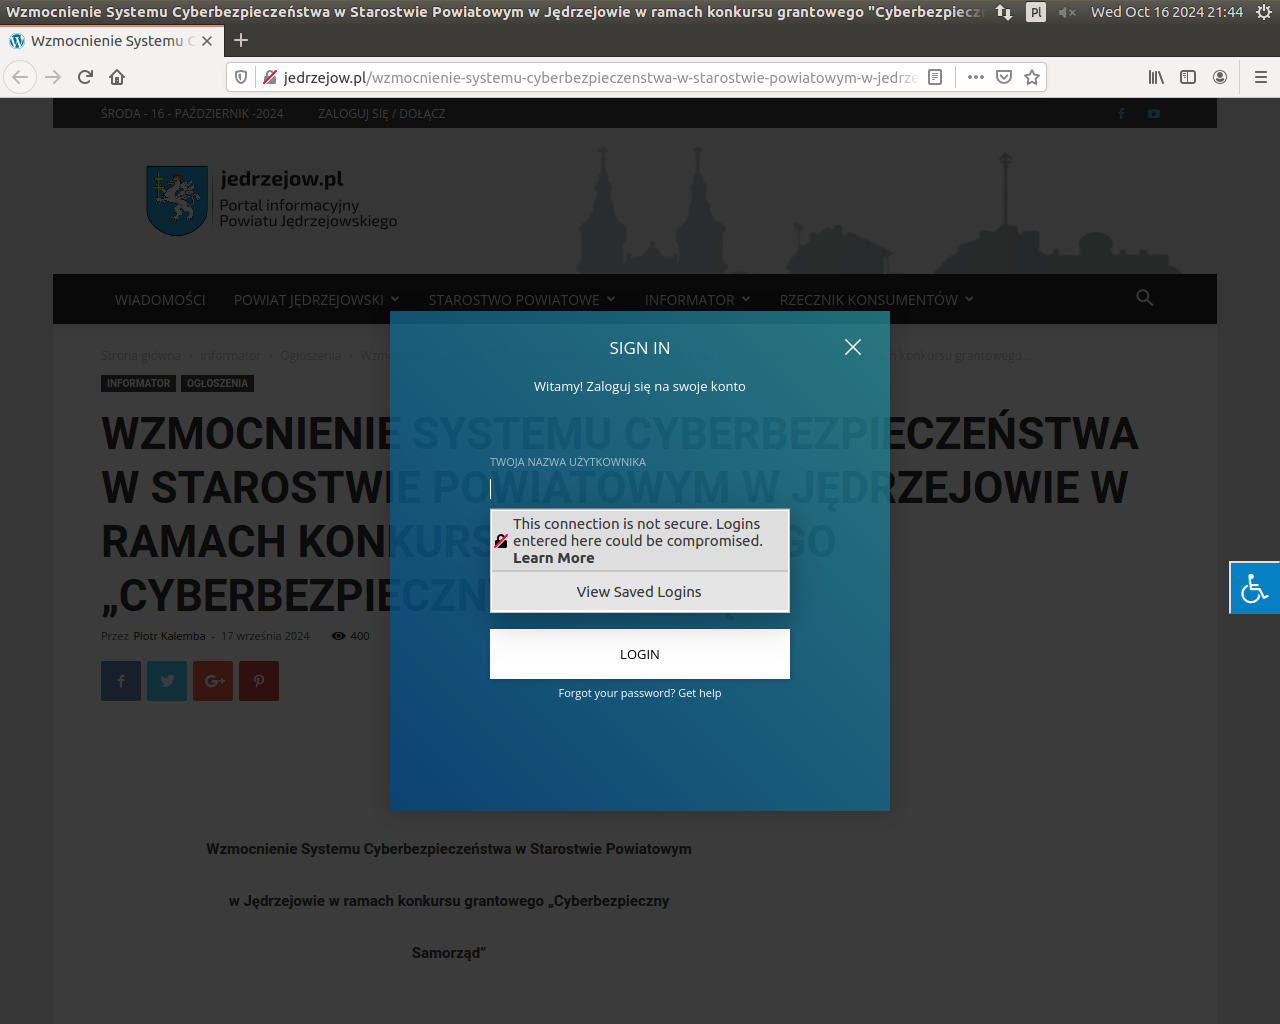
ATAK DRUGI - 19.09.2024
Promocja programu 'CyberBezpieczny Samorząd', ale logowanie bez zabezpieczenia SSL..
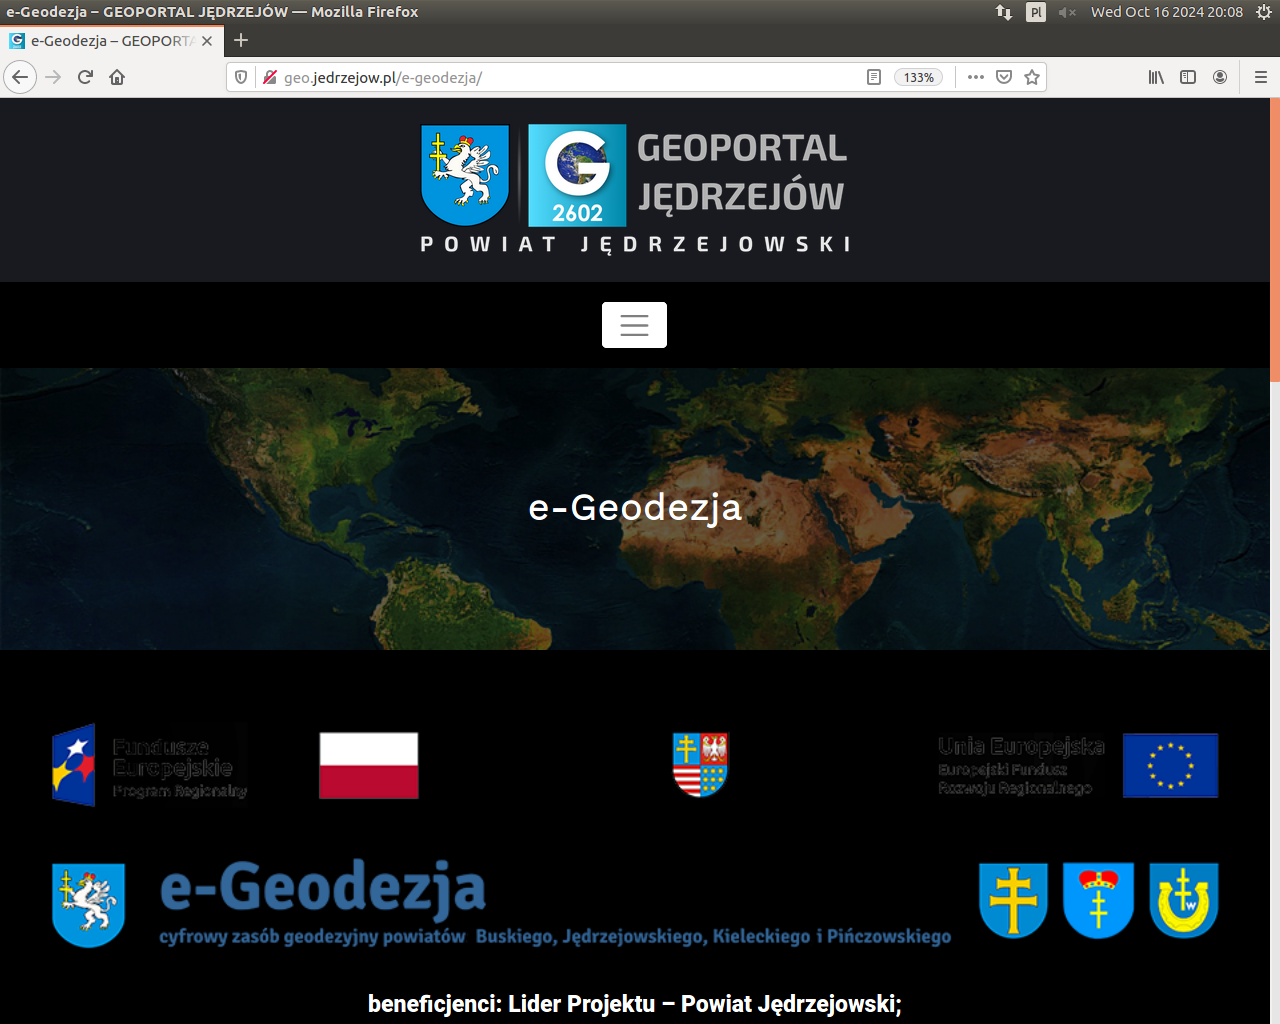
Strona wejściowa do portalu GEO, oczywiście bez zabezpieczenia SSL (czerwona kłódka).
ANALIZA:
Takie luki bezpieczeństwa nie mają prawa istnieć.
To nie jest kwestia środków z kolejnego cyber-programu, tylko kwestia danych osobowych.
PODSUMOWANIE:
System cyber-bezpieczeństwa w Polsce zorganizowany jest źle.
Został ukierunkowany na mnożenie stołków, zamiast na eliminację przestępczości u źródeł.
DO POPRAWY CYBER-BEZPIECZEŃSTWA NIEZBĘDNY JEST PRESS-XAI-MINDTM.